产业互联网时代的SaaS安全服务 赋能与守护
随着数字技术与实体经济的深度融合,产业互联网已成为推动各行业转型升级的关键引擎。在这一浪潮中,SaaS(软件即服务)凭借其灵活、高效、低成本的优势,正从通用办公领域向垂直产业领域加速渗透。与此互联网安全威胁也变得更加复杂和隐蔽,专门面向产业互联网的SaaS安全服务应运而生,成为保障业务连续性和数据资产安全的重要基石。
一、产业互联网SaaS的独特安全挑战
与消费互联网不同,产业互联网连接的不仅是人,更是设备、供应链、生产线和核心业务系统。这使得面向产业互联网的SaaS服务面临独特的安全命题:
- 数据敏感度高:涉及生产工艺、客户信息、交易流水、供应链金融等核心数据,一旦泄露或篡改,直接影响企业命脉。
- 系统集成复杂:SaaS需要与ERP、CRM、MES、SCADA等内部系统打通,容易形成安全短板,攻击面扩大。
- 多租户风险: SaaS天然的多租户架构要求严格的逻辑隔离和权限控制,否则一个租户的漏洞可能波及整个平台。
- 供应链攻击长驱直入:攻击者可能通过SaaS服务商的上游组件或第三方接口发起攻击,危及下游所有客户。
二、互联网安全服务如何融入产业SaaS
针对以上挑战,互联网安全服务需要从“外挂式”向“内嵌式”转变,与SaaS产品深度融合,形成主动免疫能力。典型服务模式包括:
- 身份与访问管理(IAM):基于零信任理念,为不同租户、角色、设备提供精细化授权,支持单点登录、多因素认证,防止越权访问。
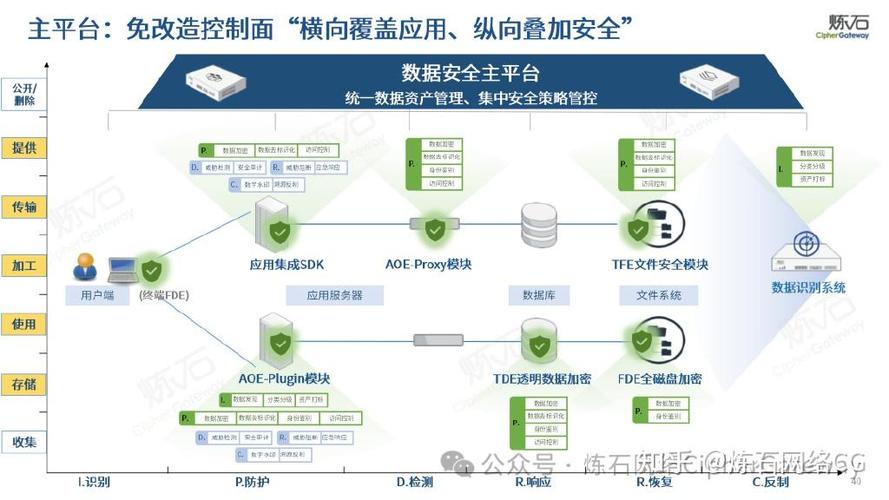
- 数据安全治理:覆盖数据分类分级、加密存储、动态脱敏、防泄露(DLP)等能力,确保数据在全生命周期内的合规与安全。
- 应用与API防护:通过WAF、API网关、BOT管理、代码审计等手段,抵御SQL注入、CC攻击、接口滥用等威胁。
- 安全运营中心(SOC):为SaaS平台构建日志集中分析、威胁情报联动、自动化响应的能力,实现威胁的快速发现与处置。
- 合规与审计:帮助平台满足等保2.0、GDPR、行业监管要求,提供完整的审计轨迹和报告。
三、安全即服务:SaaS与安全的双向赋能
在产业互联网语境下,“安全即服务”不再是一句口号,而是可落地的交付模式。专业安全厂商通过API或控制台,将上述能力以SaaS形式输出,让产业SaaS服务商可以“按需订阅、弹性扩展”,无需自建庞大安全团队。这种模式带来三个核心价值:
- 降低门槛:中小企业也能获得与大型企业同等水平的安全防护。
- 聚焦主业:SaaS服务商可以将精力集中在业务创新上,安全交给专业伙伴。
- 生态协同:安全数据与业务数据在合规前提下联动,实现风险精准防控和业务风控提升。
四、构建面向未来的安全能力体系
产业互联网SaaS安全服务将呈现以下趋势:
- 原生安全(Security by Design):安全能力从架构设计阶段即介入,形成内生的防御机制。
- AI驱动安全:利用机器学习分析海量日志和用户行为,实现异常检测和自动化响应。
- 隐私计算融合:在数据共享和联合分析场景中,通过隐私计算技术实现“数据可用不可见”。
- 一体化安全运营:打通多云、混合云环境,构建统一的策略管理和态势感知。
产业互联网的SaaS化进程不可逆转,而安全是这一进程的“通行证”。只有将互联网安全服务深度融入SaaS的血脉,才能真正实现“产业上云,安全随行”,让数字化转型行稳致远。
如若转载,请注明出处:http://www.weizhiketang.com/product/54.html
更新时间:2026-10-09 00:35:49