互联网赋能智能工厂 安全服务如何筑牢数字防线
随着工业4.0和智能制造的深入推进,互联网已不再是消费领域的专属,它正以前所未有的深度和广度渗透到工厂车间,催生出“互联网控制智能工厂”这一全新范式。在这样的工厂里,机器与机器、机器与系统、系统与人之间通过工业物联网(IIoT)实时互联,数据在云端与边缘端自由流动,生产指令由算法动态优化。当控制信号通过开放的互联网协议传输时,网络安全便不再只是IT部门的次要议题,而成为关乎生产连续性、设备安全乃至人身安全的生命线。互联网安全服务,正是支撑智能工厂在互联时代稳健运行的“数字免疫系统”。
要理解互联网安全服务在智能工厂中的核心作用,首先需要把握“互联网控制”带来的深层变革。传统工厂采用封闭的工业控制系统(ICS),如SCADA、DCS、PLC等,这些系统依赖专有协议和物理隔离,安全边界清晰。而互联网控制意味着工厂内部网络与外部云平台、供应链系统、远程运维终端等发生持续数据交换,控制指令可直接源自云端算法或千里之外的操作员。这一方面带来了空前的灵活性——实时优化排产、远程诊断设备、预测性维护;另一方面也打破了“空气墙”,使工厂暴露在勒索软件、APT攻击、供应链投毒等威胁之下。攻击者一旦突破边界,便可能篡改控制参数,导致生产线停摆、设备损坏甚至安全事故。
面对这种复杂威胁,互联网安全服务必须针对智能工厂的三大特征进行适配。第一是“可用性优先”:工业控制对时延和确定性极为敏感,安全服务不能简单地部署深度包检测或强制加密,而需采用工业协议感知的防火墙、白名单机制和低时延的异常流量监测。第二是“端到端覆盖”:从边缘网关、PLC内置安全模块,到工厂核心交换机,再到云端控制平台,每一层都需部署相应防护。第三是“运营技术(OT)与信息技术(IT)融合安全”:传统IT安全关注机密性,OT安全更强调完整性和可用性,互联网安全服务必须建立统一的资产清单、漏洞管理和态势感知平台,消除盲区。
具体而言,一套面向互联网控制智能工厂的安全服务可以包含五大模块:
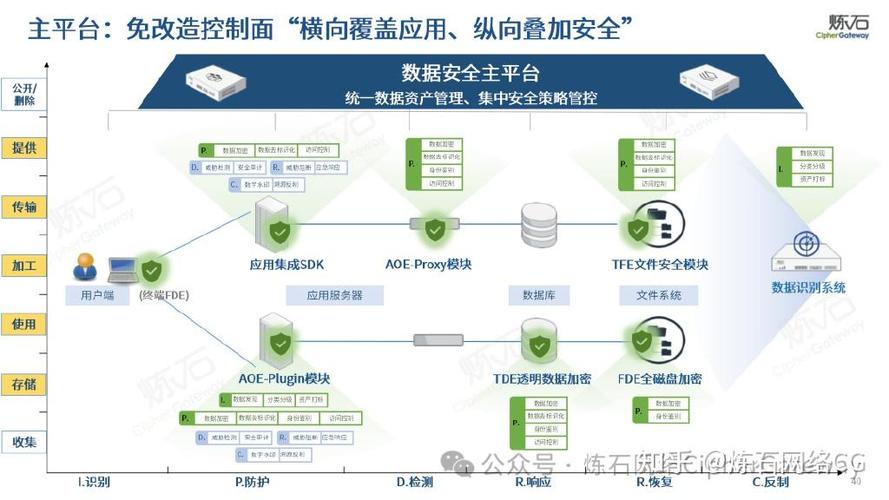
- 边界防护与访问控制:在工厂与互联网之间部署下一代防火墙和零信任网关,基于身份而非IP进行访问授权。只有经过认证的控制器和运维终端才能下发指令,并启用多因子认证和最小权限策略。
- 工业入侵检测与异常行为分析:利用机器学习建立正常生产行为的流量基线,对Modbus、OPC UA、Profinet等工业协议进行深度解析,实时识别非法读写、参数篡改、异常连接等行为。
- 终端与边缘安全:为每台工业网关、HMI和PLC提供轻量级安全代理,实现恶意代码防护、固件完整性校验和可信启动,并通过安全编排平台统一推送补丁。
- 数据安全与隐私保护:对传输中的控制指令和生产数据采用国密算法或TLS/IEC 62351加密,对云端存储的工艺配方、质量数据实施分类分级和动态脱敏,防止核心知识产权泄露。
- 安全运营与应急响应:建立7×24小时安全运营中心(SOC),针对工厂场景制定应急预案,一旦检测到攻击可快速隔离受感染网段、切换至手动模式,并从备份中恢复控制配置。服务还应包含定期红蓝对抗和攻防演练。
值得注意的是,互联网安全服务不能以“阻断一切”为目标,否则智能工厂将失去效率优势。真正成熟的安全体系追求“韧性”——在遭受攻击时仍能维持关键生产,并快速恢复。例如,通过数字孪生技术在安全云端预热生产逻辑,本地保留降级运行能力;采用区块链记录关键控制日志,实现不可篡改的审计追溯;在供应商安全准入上,建立工业APP商店式的审核机制,避免恶意软件从供应链侵入。
互联网控制智能工厂代表着制造业的其价值释放高度依赖于可信的网络环境。互联网安全服务不是一项可以选购的可选项,而是智能工厂的基础设施,类似于电力与冷却系统。只有将安全能力原生于控制网络、数据流动和芯片固件之中,让防护像空气一样无处不在且不影响生产呼吸,工厂才能真正放心地拥抱互联网,在第四次工业革命中行稳致远。
如若转载,请注明出处:http://www.weizhiketang.com/product/42.html
更新时间:2026-10-30 12:07:54